

1. はじめに:呼称と日付の整理
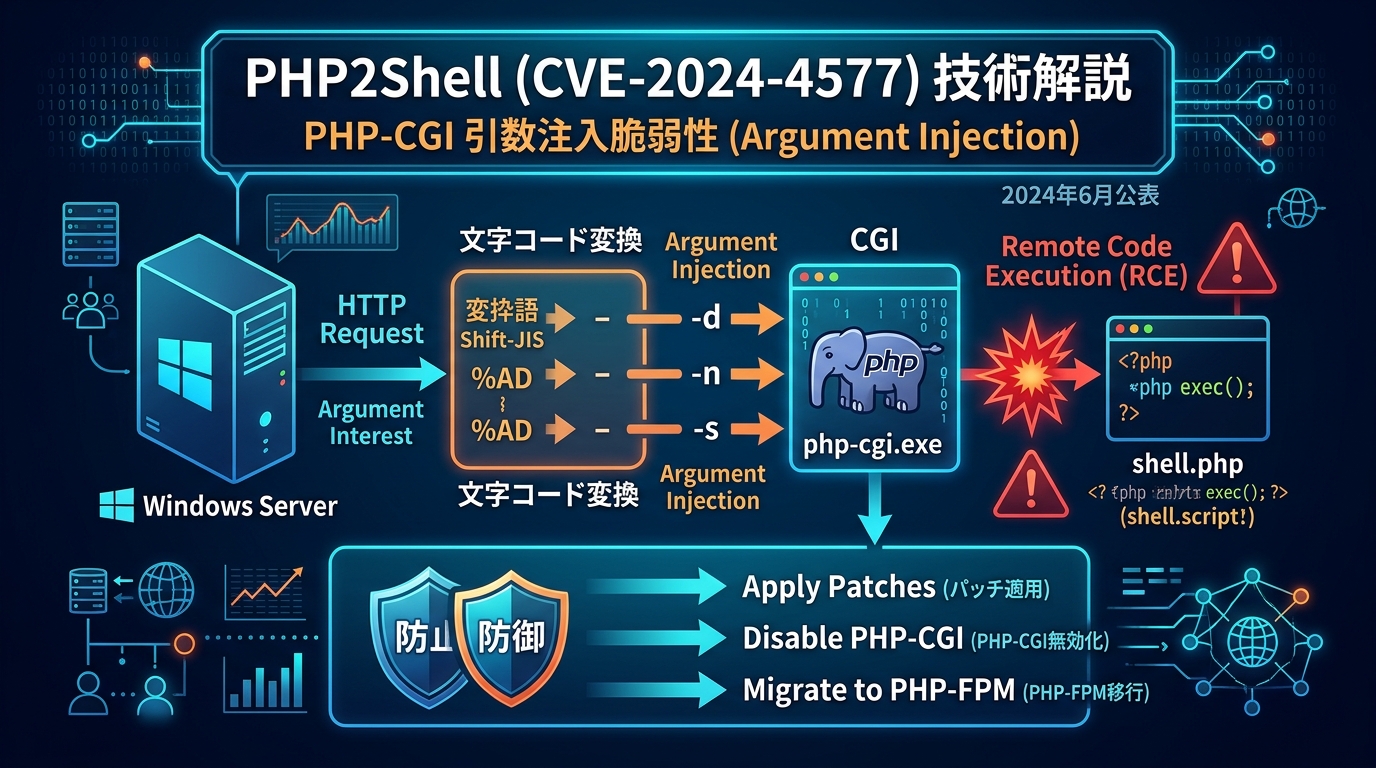
セキュリティ業界や各種メディアにおいて「PHP2Shell」という通称で参照されることがある CVE-2024-4577 は、2024年6月に公表された、Windows環境上のPHP-CGIにおける深刻な引数インジェクション脆弱性です。
「PHP2Shell」という呼称は、本脆弱性を利用した攻撃やそのインパクトを表現するために用いられることがありますが、脆弱性データベースや公式アドバイザリにおける正式な識別名称ではありません。したがって、異なる時期(例えば2026年10月21日など)に新たに発表された別個の脆弱性に関する情報を調査・整理する際には、CVE番号や公式ベンダーのアドバイザリを必ず個別に確認し、混同しないよう注意が必要です。
本稿では、CVE-2024-4577の根本的な発生メカニズム、攻撃手法、影響を受けるシステム要件、詳細な検知方法、および実務的な緩和・対処策について、実務運用に耐えうる粒度で網羅的に解説します。
2. 脆弱性(CVE-2024-4577)の概要
- 対象環境: Windows OS上で動作し、かつPHPをCGIモード(またはCGIベースのハンドラー構成)で実行しているWebサーバー環境
- 影響: リモートの攻撃者が細工したHTTPリクエストを送信することで、CGIの仕組みを介して意図しないコマンドライン引数をPHPインタプリタへ注入し、設定の改ざんや任意のPHPコード・OSコマンドの実行を引き起こされる可能性
- 深刻度: リモートから認証なしで悪用可能であり、公開Webサーバーにおいて非常に緊急度が高い問題(CVSS v3スコア等は高〜緊急評価)
- 前提条件: PHPの言語仕様一般の欠陥ではなく、Windows特有の文字コード変換処理と、PHP-CGIバイナリが受け取る引数の処理仕様の競合に起因する特定環境依存の問題
3. 根本原因と発生メカニズムの深掘り
CVE-2024-4577の本質は、「WebサーバーからCGIプログラムへリクエストデータを引き渡す過程」および「Windows環境における文字コード変換の差異」にあります。
3.1. Windowsのコードページと文字変換の罠
Windows環境において、特定の文字コード(CP932 / Shift-JIS など)やロケールが設定されている場合、OSまたはAPIの文字変換処理(Unicodeとマルチバイト文字の相互変換など)の過程で、特定のバイト列が予期せぬ文字へ変換される挙動が存在します。
攻撃者は、この文字変換の差異や仕様の隙間を突き、HTTPリクエストのクエリ文字列やボディ部に特定の特殊なバイト列を埋め込みます。これがWebサーバーからPHP-CGIへ渡る段階で、本来リクエストパラメータとして扱われるべき文字列が、コマンドラインの「ハイフン(-)」やそれに準ずる制御文字に化けさせられます。
3.2. PHP-CGIのコマンドラインスイッチ
PHPインタプリタ(php-cgi.exe)には、コマンドラインから直接動作を制御するための便利なスイッチ(オプション)が多数用意されています。代表的なものには以下のようなものがあります。
-s: PHPスクリプトのソースコードを色付きHTMLとして出力する-n:php.iniを読み込まずに起動する-d:php.iniの設定値を動的に上書きする(例:-d allow_url_include=1、-d auto_prepend_file=...)
通常、Webサーバー経由でHTTPリクエストがCGIスクリプトに渡される際、クエリ文字列(? 以降の値など)は環境変数(QUERY_STRING など)を介して安全にスクリプト内部へ渡され、PHP-CGIのコマンドライン引数として直接解釈されることはありません。
しかし、前述の文字コード変換の不具合や特定のCGIルーティングの挙動が組み合わさると、HTTPリクエストに含まれる文字列の一部が、PHP-CGIのコマンドラインスイッチ(オプション)として誤認・解釈されてしまうという現象が発生します。
3.3. 任意コード実行へのシナリオ
攻撃者はこの仕組みを悪用し、本来はアクセス制御されている設定項目を -d スイッチ等を用いて動的に書き換えます。例えば、外部からのファイルインクルージョンやコードの自動前置設定を有効化させた上で、リクエスト内に任意のPHPコードやリモートファイルへのパスを混入させます。
これにより、PHP-CGIがそのコードを解釈・実行し、結果としてWebサーバーのプロセス権限で任意のコードやOSコマンドが実行されることになります。
4. 影響を受ける構成と条件
本脆弱性は、すべてのPHP環境に一律で影響を与えるわけではありません。以下の条件が複雑に複合する環境でのみリスクが生じます。
- OSプラットフォーム: Windows環境であること(LinuxやUnix系OSでは、同様の文字コード変換の差異が発生しないため、原則として直接の対象外となります)。
- PHPの実行方式: PHPをCGIモード(PHP-CGI)として利用していること。
- ※注: PHP-FPM、IISのFastCGIモジュールの適切な構成、Apacheのmod_phpやISAPIなどの実行方式では、通常のCGIハンドラーとは異なるパラメータ処理経路をとるため、直接の対象とはなりません。しかし、過去のレガシーな設定や誤ったマッピングにより、FastCGI環境であってもCGIとしての振る舞いが混入していないかを確認する必要があります。
- エンドポイントの公開: 外部インターネットから直接アクセス可能な、脆弱なPHPのCGIエンドポイント(例:
index.phpや、CGIとして直接呼び出されるPHPバイナリそのもの)が存在すること。 - PHPのバージョン: 修正が適用される前の古いPHPバージョン(各ブランチの脆弱なバージョン)を使用していること。
- 言語・ロケール設定: 該当するコードページやロケール設定が有効になっていること。
IISやApacheといったWebサーバーの製品名だけでは、影響の有無を断定することはできません。「PHPがどのように実行されているか」「CGIハンドラーがどのようにルーティングされているか」を実機の構成ファイルから確認することが不可欠です。
5. 悪用状況と想定される被害
公表直後から、インターネット上に公開されている脆弱なWindows上のPHP-CGIサーバーを自動的にスキャンし、踏み台化やマルウェア感染を狙う攻撃活動が観測されています。
5.1. 侵害時の主な影響
攻撃が成功した場合、Webサーバープロセス(多くは IUSR、IIS_IUSRS、あるいは権限設定の誤った特権アカウント、あるいはApacheの実行アカウント)の権限で以下の被害が発生する恐れがあります。
- Webシェルの設置: Webルート配下に悪意あるPHPスクリプト(Webシェル)が書き込まれ、永続的な遠隔操作の足がかりとされる。
- 機微情報の窃取: データベースの接続文字列、APIキー、セッション情報、設定ファイル内に保存された平文の認証情報の窃取。
- 追加マルウェアのダウンロード・実行: 外部のC2サーバーからランサムウェアやマイニングツールなどのペイロードがダウンロードされ、実行される。
- 内部ネットワークへのラテラルムーブメント: 踏み台とされたサーバーを起点として、同一セグメント内の社内システムやActive Directory環境への横展開が行われる。
- Webサイトの改ざん・サービス停止: 閲覧者への詐欺サイト誘導(ドライブバイダウンロード攻撃)や、システムの意図的な破壊・停止。
管理者権限(SYSTEM権限など)が自動的に奪取されるわけではありませんが、Webサーバーの実行アカウントに過剰な権限が付与されている場合や、周辺システムへのアクセス権がある場合は、被害が組織全体に拡大するリスクがあります。
6. 検知とフォレンジック調査のポイント
侵害の有無や不正アクセスの兆候を特定するためには、Webサーバーのアクセスログ、エラーログ、そしてホスト上のアーティファクトを多角的に調査する必要があります。
6.1. ログ分析における着眼点
- 不審なクエリ文字列: CGIエンドポイントに対するリクエストのクエリ文字列やパス内に、通常は出現しない特殊な記号、パーセントエンコーディング(例:
%ADなど)、あるいはPHPのオプション形式(-dや-nを連想させる値)が含まれていないかを確認する。 - スキャン活動の痕跡: 同一の送信元IPアドレスから、短期間に多数の異なるパスや存在しないPHPファイルに対して執拗なリクエストが送信されている形跡がないか。
- エラーログの異常: PHP-CGIやWebサーバーのエラーログに、引数の解釈エラーや予期せぬパース失敗の記録が大量に残されていないか。
6.2. ホスト側(OS・ファイルシステム)の侵害調査
- ファイルシステムの差分確認: Webルートディレクトリ、アップロード用一時領域、システムのテンポラリフォルダ(
C:\Windows\Tempなど)において、公表日時や直近のメンテナンス日時と合致しない不審なPHPファイル、実行ファイル、スクリプトが新規作成・改変されていないかを確認する。 - プロセスツリーの確認: Webサーバープロセス(
httpd.exe、w3wp.exeなど)から、本来起動するはずのない不審な子プロセス(例:cmd.exe、powershell.exe、cscript.exe、未知の実行ファイルなど)が起動された形跡がないか、EDRやWindowsイベントログ(イベントID 4688等)を調査する。 - 外部通信の監視: Webサーバープロセスが、業務上無関係な外部IPアドレスに対して不審なアウトバウンド通信を行っていないか。
- 設定ファイルの改変確認:
php.ini、Apacheのhttpd.conf/.htaccess、IISのアプリケーション設定やハンドラーマッピングが意図せず書き換えられていないかチェックする。
7. 緩和・対処策(実務向けガイドライン)
本脆弱性に対する最も確実な根本的解決策は、PHP本体の修正版へのアップデートと、安全な実行アーキテクチャへの移行です。
7.1. 1. 修正版PHPへの速やかなアップデート
ベンダー(PHP.net)および各ディストリビューターから提供されている、CVE-2024-4577の修正が適用された安全なバージョンへアップデートを実施してください。
- すでに公式サポートが終了している古いPHPバージョンを利用している場合は、脆弱性修正のバックポートが提供されないため、速やかに現在サポートされている最新のPHPバージョン(例: PHP 8.1, 8.2, 8.3以降の各修正済みマイナーバージョン)への移行が必須となります。
7.2. 2. PHP-CGI構成からの脱却(推奨)
もしシステム運用上、どうしてもCGIモードを維持する必要がない場合は、実行方式そのものを安全なものに変更してください。
- 推奨構成: Windows上のApacheやIISでは、CGIモードではなく PHP-FPM や IIS FastCGI を適切に設定・利用する。
- 不要なハンドラーの無効化: Webサーバーの設定から、不要なCGIハンドラーのマッピングやエンドポイントを完全に削除・無効化し、攻撃対象領域(アタックサーフェス)を最小化する。
7.3. 3. WAF(Webアプリケーションファイアウォール)による一時防御
ネットワーク境界やクラウド型WAFにおいて、悪意あるリクエストパターンや不審なパラメータインジェクションを検知・ブロックするルールを適用することは、迅速なパッチ適用が困難な環境における有効な一時的緩和策となります。
- 注意点: WAFによる防御はあくまで「暫定的な補完策」であり、根本的な脆弱性の解消(パッチ適用・構成変更)の代わりとして長期間依存すべきではありません。
7.4. 4. 侵害発生時のインシデントレスポンス手順
もしログやホスト調査により、不正なコード実行やWebシェルの設置などの侵害の兆候が確認された場合は、以下の手順に則って対応してください。
- ネットワークからの隔離: 影響を受けたサーバーを即座にネットワークから切り離し(物理LANケーブルの抜線やクラウド上のセキュリティグループ変更)、さらなる横展開やデータ流出を防止する。
- 証拠の保全(フォレンジック): ライブレスポンスやメモリ・ディスクのイメージングを行い、フォレンジック調査用の証拠を確実に保全する。
- システムのクリーン復旧: 侵害されたサーバーは単純なファイルの削除だけでは完全な復旧が困難な場合があるため、信頼できるバックアップからの復元、またはクリーンインストールされた環境への再構築を行う。
- 認証情報のローテーション: 当該サーバー上で利用されていたデータベースのパスワード、APIキー、管理者のアカウント情報、SSH/TLS秘密鍵などは、すべて速やかに無効化・再発行(ローテーション)する。
8. 運用上の優先順位まとめ
実務における運用の優先順位としては、以下のステップで対応を進めるのが最も現実的かつ効果的です。
- 資産の棚卸し: 自社システム内で「Windows環境においてPHP-CGIが動作しているサーバー」が存在するかを直ちに確認・特定する。
- 緊急パッチ適用: 該当するサーバーに対して、速やかに修正済みPHPバージョンへのアップデートを適用する。
- 構成変更: CGIモードでの運用が必須でない限り、PHP-FPMやFastCGI等への移行、あるいは不要なCGIハンドラーの無効化を実施する。
- 侵害有無の検証: 過去ログおよびホストのファイルシステム・プロセス状況を遡って確認し、すでに踏み台化や不正アクセスの形跡がないかをフォレンジック的に検証する。
コメント